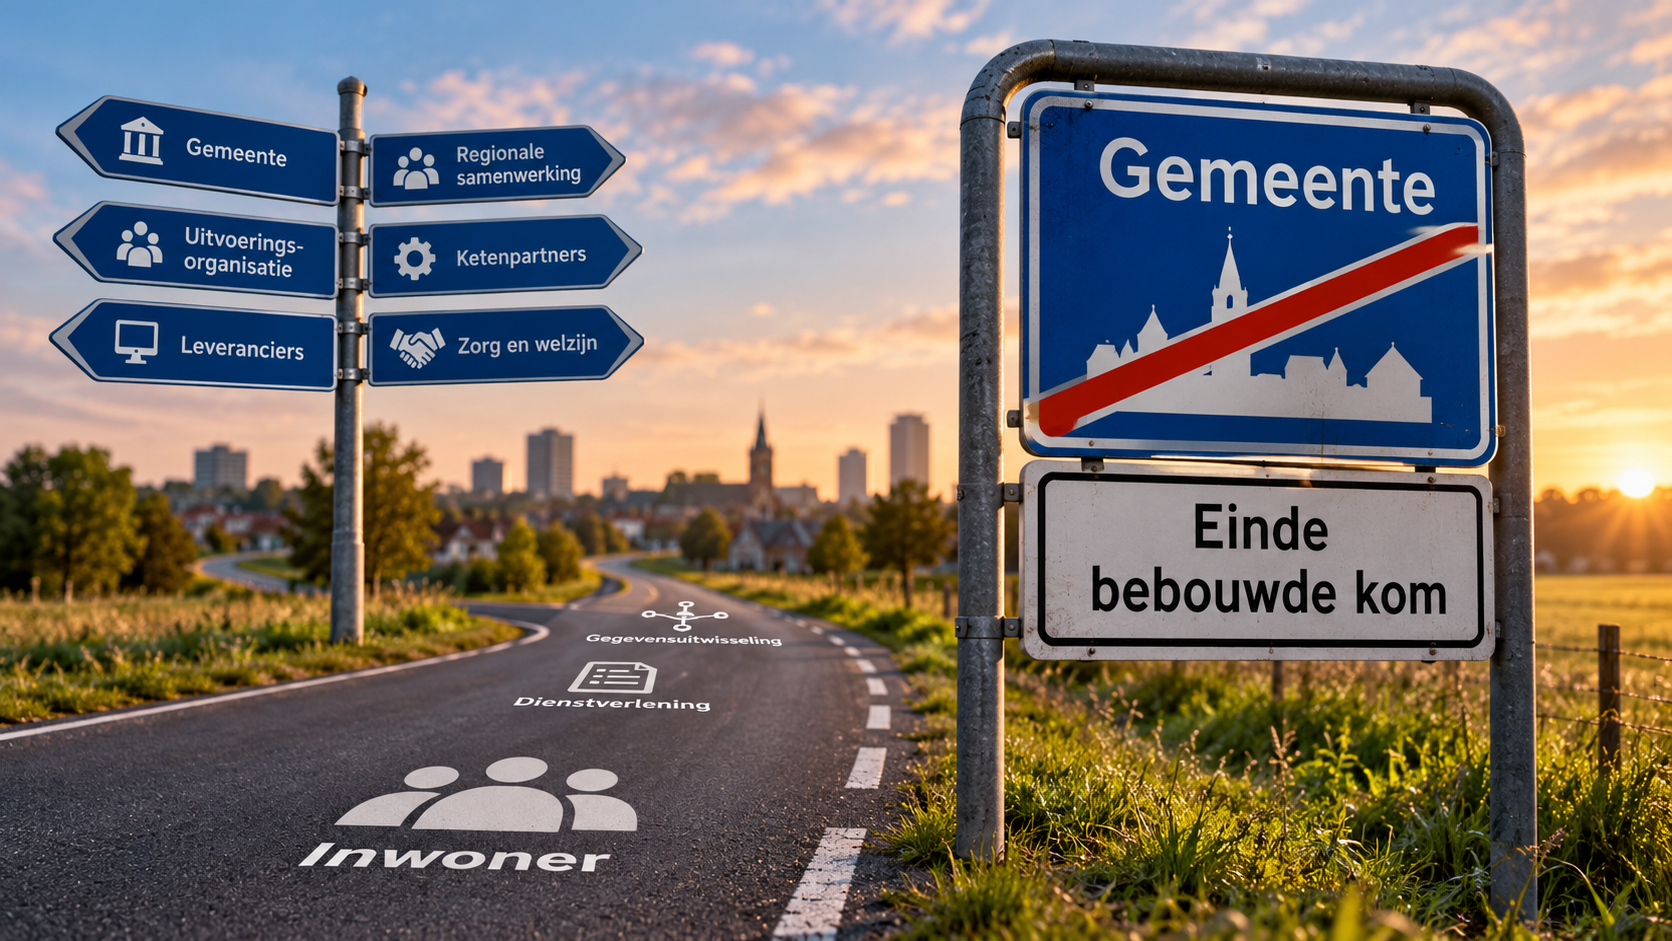
Privacy stopt niet bij de gemeentegrens. Wie houdt de regie?
Gemeenten werken steeds intensiever samen. Taken worden regionaal georganiseerd, diensten uitbesteed en gegevens tussen organisaties uitgewisseld. Maar hoe blijft de bescherming van persoonsgegevens gewaarborgd wanneer meerdere organisaties bij dezelfde dienstverlening betrokken zijn?
Een inwoner ziet één overheid
Stel je een inwoner voor die bij zijn gemeente een aanvraag indient.
De aanvraag wordt behandeld door een regionale uitvoeringsorganisatie. De gegevens worden verwerkt in een applicatie van een externe leverancier. Voor de beoordeling worden mogelijk gegevens uitgewisseld met andere betrokken organisaties.
Voor de inwoner is dit allemaal niet zichtbaar.
Hij heeft zich tot zijn gemeente gewend en verwacht dat zorgvuldig met zijn persoonsgegevens wordt omgegaan.
Dan gaat er iets mis.
Door een fout in de inrichting van de applicatie blijken medewerkers van een andere aangesloten gemeente toegang te hebben gehad tot zijn gegevens.
De regionale uitvoeringsorganisatie onderzoekt het incident. De softwareleverancier wordt gevraagd de fout te herstellen. De betrokken gemeenten worden geïnformeerd.
Maar vervolgens ontstaan vragen.
Wie beoordeelt de gevolgen voor de inwoner? Wie beslist of sprake is van een meldplichtig datalek? Wie informeert de betrokkenen? En wie legt uiteindelijk verantwoording af over wat er is gebeurd?
Iedere organisatie heeft een eigen rol. Maar is ook duidelijk wie waarvoor verantwoordelijk is?
Juist wanneer meerdere organisaties betrokken zijn, wordt zichtbaar hoe goed privacy governance is georganiseerd.
Samenwerken is niet hetzelfde als verantwoordelijkheid overdragen
Gemeentelijke samenwerking is noodzakelijk.
Niet iedere gemeente kan of hoeft alle specialistische kennis, systemen en uitvoeringscapaciteit zelfstandig te organiseren.
Regionale samenwerking kan bijdragen aan betere dienstverlening, efficiëntere processen en een doelmatig gebruik van publieke middelen.
Daar staat tegenover dat de bestuurlijke en organisatorische inrichting complexer wordt.
Een gemeentelijke taak kan worden uitgevoerd door een andere organisatie, terwijl bepaalde verantwoordelijkheden bij de gemeente blijven liggen.
Ook de verantwoordelijkheid voor de verwerking van persoonsgegevens kan verschillend zijn georganiseerd.
Soms is een organisatie zelfstandig verwerkingsverantwoordelijke. Soms verwerken organisaties gezamenlijk persoonsgegevens en bepalen zij samen het doel en de wezenlijke middelen. In andere situaties is een organisatie verwerker en handelt zij in opdracht van een verwerkingsverantwoordelijke.
Welke situatie van toepassing is, hangt af van de feitelijke en wettelijke inrichting van de verwerking.
Het enkele feit dat organisaties samenwerken, betekent dus niet dat zij automatisch gezamenlijk verwerkingsverantwoordelijk zijn.
Evenmin betekent het uitbesteden van werkzaamheden dat een gemeente daarmee automatisch van haar verantwoordelijkheden is bevrijd.
Daarom is het belangrijk om niet uitsluitend naar contracten en formele organisatiestructuren te kijken.
De eerste vraag moet zijn: wie bepaalt daadwerkelijk wat er met de persoonsgegevens gebeurt, waarom dat gebeurt en binnen welke wettelijke bevoegdheden?
Pas wanneer dat helder is, kunnen verantwoordelijkheden op de juiste wijze worden georganiseerd.
Wie zit er eigenlijk aan het stuur?
In gemeentelijke samenwerkingsverbanden worden afspraken vaak op verschillende niveaus gemaakt.
Bestuurders maken afspraken over de samenwerking. Managers organiseren de uitvoering. Juristen stellen overeenkomsten op. Privacy- en informatiebeveiligingsprofessionals adviseren over de noodzakelijke waarborgen.
Dat lijkt overzichtelijk.
Maar in de praktijk kunnen de belangen en verantwoordelijkheden van de betrokken organisaties uiteenlopen.
Een gemeente wil bijvoorbeeld een bestaande werkwijze behouden, terwijl een regionale uitvoeringsorganisatie juist streeft naar uniforme processen.
Een softwareleverancier biedt een standaardinrichting aan, terwijl de verschillende gemeenten andere eisen stellen aan de toegang tot persoonsgegevens.
Of een regionale samenwerking wil nieuwe gegevens gaan gebruiken om de dienstverlening te verbeteren.
Wie beslist dan of die uitbreiding noodzakelijk en rechtmatig is?
Wie beoordeelt de gevolgen voor inwoners?
En wie kan ingrijpen wanneer een voorgestelde werkwijze onvoldoende waarborgen biedt?
Dit zijn niet uitsluitend privacyvraagstukken.
Het zijn vraagstukken over zeggenschap, besluitvorming en bestuurlijke verantwoordelijkheid.
Goede privacy governance vraagt daarom dat gemeenten ook bij regionale samenwerking duidelijk organiseren wie besluiten mag nemen, wie daarop toezicht houdt en hoe eventuele meningsverschillen worden opgelost.
Een overeenkomst is geen governance
Bij samenwerking waarbij persoonsgegevens worden verwerkt, zijn juridische afspraken belangrijk.
Afhankelijk van de rollen van de betrokken partijen kunnen bijvoorbeeld afspraken over gezamenlijke verwerkingsverantwoordelijkheid of een verwerkersovereenkomst noodzakelijk zijn.
Ook kunnen afspraken nodig zijn over gegevensuitwisseling, beveiliging, bewaartermijnen en de behandeling van verzoeken van inwoners.
Maar daarmee is de governance nog niet geregeld.
Een overeenkomst kan beschrijven wie verantwoordelijk is voor het melden van datalekken.
Dat betekent nog niet dat medewerkers weten wat zij moeten doen wanneer zich daadwerkelijk een incident voordoet.
Een samenwerkingsovereenkomst kan bepalen dat de deelnemende gemeenten periodiek worden geïnformeerd over privacyrisico’s.
Maar ontvangt het management die informatie ook? En wat gebeurt er wanneer de risico’s groter blijken dan verwacht?
Een contract kan eisen stellen aan de beveiliging van persoonsgegevens.
Maar wie controleert of die afspraken worden nagekomen?
Het gaat dus niet alleen om de aanwezigheid van afspraken, maar vooral om de manier waarop deze binnen de samenwerking functioneren.
Governance ontstaat niet doordat verantwoordelijkheden op papier zijn verdeeld, maar doordat organisaties daadwerkelijk volgens die afspraken handelen.
Samenwerking vraagt om gezamenlijke regie
Het organiseren van privacy governance binnen een samenwerkingsverband hoeft niet te betekenen dat er een nieuwe bestuurlijke structuur moet worden opgetuigd.
Veel samenwerkingsverbanden beschikken al over een bestuur, opdrachtgeversoverleg, managementstructuur en periodieke verantwoordingsmomenten.
De uitdaging is om privacy en informatiebeveiliging onderdeel te maken van die bestaande structuur.
Dat begint met inzicht.
Welke persoonsgegevens worden binnen de samenwerking verwerkt? Voor welke doeleinden? Welke organisaties zijn betrokken en welke verantwoordelijkheden hebben zij?
Vervolgens moet duidelijk zijn hoe besluitvorming plaatsvindt.
Wie beoordeelt nieuwe verwerkingen? Wie beslist over wijzigingen in bestaande gegevensuitwisselingen? En op welke manier worden de deelnemende gemeenten betrokken wanneer de gevolgen van een besluit hun eigen verantwoordelijkheden raken?
Daarna komt de verantwoording.
Welke informatie ontvangen de betrokken organisaties over incidenten, risico’s en de werking van getroffen maatregelen?
En misschien wel de belangrijkste vraag: wie neemt het initiatief wanneer blijkt dat de bestaande afspraken niet meer voldoen?
Dat laatste wordt nogal eens onderschat.
Samenwerkingsverbanden ontwikkelen zich voortdurend. Nieuwe deelnemers sluiten aan, applicaties veranderen en wettelijke taken worden aangepast.
Wat bij de start van een samenwerking goed was geregeld, hoeft enkele jaren later niet meer passend te zijn.
Daarom moet ook de governance van de samenwerking periodiek worden beoordeeld.
De inwoner mag geen last hebben van onze organisatiestructuur
Bij het inrichten van gemeentelijke samenwerking gaat veel aandacht uit naar de onderlinge verdeling van verantwoordelijkheden.
Dat is begrijpelijk.
Maar uiteindelijk moet de inrichting ook vanuit het perspectief van de inwoner worden beoordeeld.
Stel dat een inwoner wil weten welke persoonsgegevens over hem worden verwerkt.
Moet hij dan zelf uitzoeken welke regionale organisatie zijn gegevens beheert?
Moet hij bij verschillende gemeenten aankloppen om te achterhalen wie verantwoordelijk is?
En wat gebeurt er wanneer de betrokken organisaties verschillend denken over de afhandeling van zijn verzoek?
De AVG stelt eisen aan de behandeling van verzoeken van betrokkenen. Bij gezamenlijke verwerkingsverantwoordelijkheid moeten organisaties hun onderlinge verantwoordelijkheden transparant regelen. De betrokkene behoudt daarbij zijn wettelijke rechten tegenover de gezamenlijk verantwoordelijken.
Maar los van deze juridische verplichtingen is er ook een bestuurlijke vraag.
Mag de complexiteit van onze samenwerking een probleem worden voor de inwoner?
Het antwoord zou vanzelfsprekend nee moeten zijn.
Een inwoner moet erop kunnen vertrouwen dat de overheid zorgvuldig met zijn gegevens omgaat, ongeacht hoeveel organisaties achter de schermen samenwerken.
Dat vraagt om duidelijke aanspreekpunten, werkende procedures en een organisatie die niet eerst naar een ander wijst wanneer er iets misgaat.
Zes vragen voor gemeentelijk bestuur en management
Wie wil beoordelen of privacy governance binnen gemeentelijke samenwerkingsverbanden goed is georganiseerd, kan beginnen met zes vragen:
- Verantwoordelijkheid: Is per gegevensverwerking duidelijk welke organisatie of organisaties verwerkingsverantwoordelijk zijn en welke partijen als verwerker optreden?
- Zeggenschap: Wie mag besluiten nemen over nieuwe doeleinden, gegevensuitwisseling en wijzigingen in de verwerking?
- Uitvoering: Zijn de afspraken over beveiliging, datalekken, rechten van betrokkenen en informatievoorziening daadwerkelijk uitvoerbaar?
- Verantwoording: Krijgen de deelnemende organisaties voldoende inzicht in de privacyrisico’s en de beheersing daarvan?
- Escalatie: Wie kan ingrijpen wanneer risico’s onvoldoende worden beheerst of organisaties het niet eens worden over noodzakelijke maatregelen?
- Actualiteit: Worden de privacy- en governanceafspraken opnieuw beoordeeld wanneer de samenwerking, dienstverlening of gegevensverwerking verandert?
Het beantwoorden van deze vragen levert vaak meer inzicht op dan het opnieuw beoordelen van uitsluitend de aanwezige overeenkomsten.
Ze maken zichtbaar of de samenwerking niet alleen juridisch, maar ook organisatorisch en bestuurlijk goed is ingericht.
Samenwerken zonder de verantwoordelijkheid uit het oog te verliezen
Gemeenten hoeven niet alles zelf te doen.
Regionale samenwerking, gezamenlijke dienstverlening en uitbesteding kunnen belangrijke voordelen bieden voor zowel gemeenten als inwoners.
Maar naarmate meer organisaties betrokken raken bij een verwerking van persoonsgegevens, wordt het belangrijker om de verdeling van verantwoordelijkheden helder te organiseren.
Dat vraagt om meer dan overeenkomsten.
Het vraagt om bestuurlijke regie, duidelijke besluitvorming, inzicht in risico’s en een werkende verantwoordingsstructuur.
Een gemeente moet weten welke verantwoordelijkheden zij heeft behouden, welke verantwoordelijkheden bij andere organisaties liggen en hoe zij kan vaststellen dat de bescherming van persoonsgegevens binnen de samenwerking voldoende is gewaarborgd.
Want de inwoner ziet misschien niet hoeveel organisaties achter de schermen samenwerken.
Hij mag er wel op vertrouwen dat die organisaties hun verantwoordelijkheden kennen.
Privacy stopt niet bij de gemeentegrens. En goed bestuur dus ook niet.