De DPIA is klaar. Maar wie zorgt dat er iets verandert?
Een privacyrisico vaststellen is nog iets anders dan het daadwerkelijk beheersen. Juist na de afronding van een DPIA begint een belangrijk onderdeel van privacy governance.
Een rapport is nog geen resultaat
Stel je een gemeente voor die een nieuw digitaal systeem wil invoeren voor de ondersteuning van inwoners in een kwetsbare positie.
Het systeem moet medewerkers helpen sneller informatie te vinden, beter samen te werken en inwoners efficiënter te ondersteunen.
Omdat hierbij gevoelige persoonsgegevens worden verwerkt, wordt een Data Protection Impact Assessment (DPIA) uitgevoerd.
De betrokken medewerkers brengen de risico’s in kaart. De privacy officer ondersteunt het proces, de CISO beoordeelt de informatiebeveiligingsaspecten en de functionaris gegevensbescherming (FG) geeft onafhankelijk advies.
Na enkele maanden ligt er een zorgvuldig opgesteld rapport.
De conclusie: de verwerking brengt verschillende privacyrisico’s met zich mee. Er zijn maatregelen nodig om deze risico’s te beperken.
Het rapport wordt besproken, vastgesteld en opgeslagen.
En vervolgens?
Wie zorgt ervoor dat de maatregelen daadwerkelijk worden uitgevoerd? Wie controleert of ze werken? En wie grijpt in wanneer blijkt dat de risico’s onvoldoende worden beheerst?
Precies daar wordt zichtbaar of privacy governance binnen een gemeente werkelijk functioneert.
Van risicoanalyse naar besluitvorming
Een DPIA is bedoeld om vooraf de risico’s van een gegevensverwerking voor de rechten en vrijheden van mensen te beoordelen. De uitkomsten moeten de organisatie helpen om passende maatregelen te treffen.
Dat is meer dan een administratieve verplichting.
Een DPIA levert namelijk informatie op die relevant is voor de besluitvorming binnen de organisatie.
Misschien blijkt dat medewerkers toegang krijgen tot meer persoonsgegevens dan noodzakelijk. Misschien is onduidelijk hoe lang informatie wordt bewaard. Of misschien zijn de afspraken over gegevensuitwisseling met samenwerkingspartners onvoldoende uitgewerkt.
Dat zijn niet uitsluitend juridische of technische vraagstukken.
Het zijn ook organisatorische vraagstukken die keuzes vragen over werkprocessen, middelen, verantwoordelijkheden en soms zelfs over de inrichting van gemeentelijke dienstverlening.
Een gemeente kan uitstekend in staat zijn om privacyrisico’s te herkennen en tegelijkertijd moeite hebben om de noodzakelijke maatregelen daadwerkelijk te realiseren.
Daarom moet de uitkomst van een DPIA niet alleen worden vastgelegd, maar ook worden vertaald naar concrete besluiten en acties.
Wie is verantwoordelijk voor de uitvoering?
In de praktijk zijn bij een DPIA verschillende functionarissen betrokken.
De privacy officer kan het proces begeleiden en adviseren over passende maatregelen. De CISO kan adviseren over informatiebeveiligingsrisico’s en de beheersing daarvan. De FG houdt onafhankelijk toezicht en adviseert over de naleving van de privacywetgeving.
Maar geen van deze functies neemt daarmee automatisch de verantwoordelijkheid voor de uitvoering van de gemeentelijke dienstverlening over.
Die verantwoordelijkheid moet binnen de organisatie duidelijk zijn belegd.
Dat betekent dat voor iedere noodzakelijke maatregel helder moet zijn wie verantwoordelijk is voor de uitvoering, wanneer de maatregel gerealiseerd moet zijn en hoe wordt vastgesteld dat deze daadwerkelijk werkt.
Wanneer een maatregel bijvoorbeeld vereist dat medewerkers alleen toegang krijgen tot gegevens die zij voor hun werkzaamheden nodig hebben, is het onvoldoende om uitsluitend te registreren dat autorisaties moeten worden aangepast.
Er moet ook iemand verantwoordelijk zijn voor het aanpassen van die autorisaties, het controleren van de inrichting en het periodiek beoordelen of de toegangsrechten nog passend zijn.
Een maatregel zonder eigenaar is uiteindelijk niet meer dan een voornemen.
Het risico van de groene status
Veel organisaties gebruiken overzichten waarin de voortgang van maatregelen met kleuren wordt weergegeven.
Groen betekent afgerond. Oranje betekent aandacht nodig. Rood betekent dat er iets moet gebeuren.
Dat kan een uitstekend hulpmiddel zijn.
Maar wat betekent groen eigenlijk?
Is een maatregel groen omdat er een procedure is opgesteld? Omdat een manager heeft bevestigd dat de maatregel is uitgevoerd? Of omdat daadwerkelijk is vastgesteld dat de maatregel effectief is?
Dat onderscheid is belangrijk.
Een procedure kan bestaan zonder dat medewerkers deze toepassen. Een autorisatiematrix kan zijn vastgesteld terwijl medewerkers nog steeds over te ruime toegangsrechten beschikken.
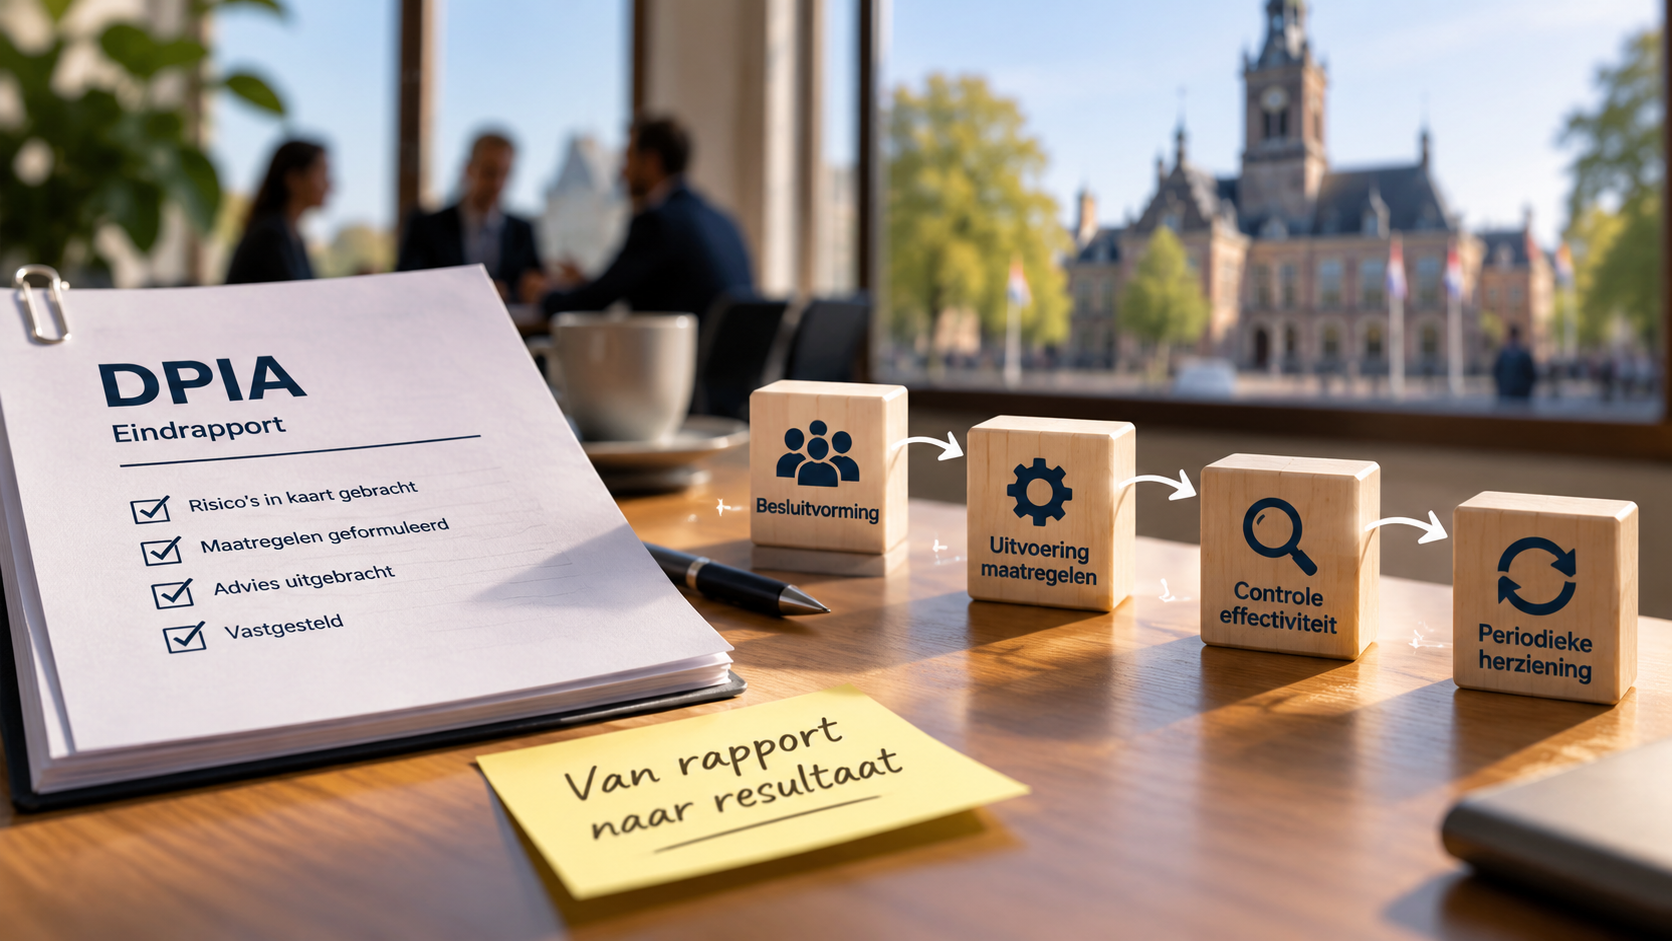
Daarom moet een gemeente onderscheid maken tussen het vaststellen, uitvoeren en toetsen van maatregelen.
Pas wanneer duidelijk is dat een maatregel daadwerkelijk functioneert, ontstaat er voldoende inzicht in de beheersing van het bijbehorende risico.
Dat betekent overigens niet dat ieder risico volledig kan worden weggenomen.
Wel moet duidelijk zijn welke risico’s overblijven, wat daarvan de mogelijke gevolgen zijn en welke vervolgstappen noodzakelijk zijn.
Een hoog restrisico kan niet eenvoudig worden afgedaan met een bestuurlijke handtekening. Wanneer een voorgenomen verwerking ondanks de beoogde maatregelen een hoog risico blijft opleveren, kan voorafgaande raadpleging van de Autoriteit Persoonsgegevens verplicht zijn.
Wanneer moet het management aan tafel?
Niet iedere DPIA hoeft op de agenda van het college van burgemeester en wethouders te verschijnen.
Veel vraagstukken kunnen binnen de bestaande verantwoordelijkheden en mandaten van de ambtelijke organisatie worden afgehandeld.
Maar er zijn situaties waarin een privacyrisico verder reikt dan de verantwoordelijkheid of beslissingsruimte van één afdeling.
Denk bijvoorbeeld aan een gegevensverwerking waarbij verschillende gemeentelijke domeinen betrokken zijn. Of aan een noodzakelijke maatregel waarvoor extra financiële middelen beschikbaar moeten worden gesteld.
Ook kan een DPIA duidelijk maken dat de gewenste dienstverlening niet zonder aanpassing van het oorspronkelijke plan kan worden gerealiseerd.
In zulke gevallen moet de organisatie beschikken over een duidelijke escalatieroute.
Het management moet kunnen beoordelen welke maatregelen nodig zijn, welke consequenties deze hebben en op welk niveau besluitvorming moet plaatsvinden.
Wanneer de aard of omvang van het risico daarom vraagt, moet ook het verantwoordelijke bestuur worden betrokken.
Privacy governance betekent immers niet dat ieder privacyvraagstuk bestuurlijk moet worden behandeld.
Het betekent dat vraagstukken op het juiste niveau worden besproken en dat verantwoordelijkheden niet tussen organisatieonderdelen verdwijnen.
Een DPIA is geen momentopname die voor altijd geldig blijft
Een gemeente verandert voortdurend.
Nieuwe applicaties worden ingevoerd, werkprocessen aangepast en gegevens worden voor andere of aanvullende doeleinden gebruikt.
Een DPIA die enkele jaren geleden zorgvuldig is uitgevoerd, hoeft daardoor niet meer volledig aan te sluiten bij de huidige werkelijkheid.
Daarom moet een organisatie periodiek beoordelen of de uitgangspunten, risico’s en maatregelen nog actueel zijn. Zeker wanneer de aard van een gegevensverwerking of het bijbehorende risico verandert.
Ook hierbij is duidelijk eigenaarschap noodzakelijk.
Wie signaleert dat een verwerking verandert? Wie beoordeelt of de bestaande DPIA moet worden herzien? En wie zorgt ervoor dat nieuwe risico’s opnieuw in de besluitvorming worden betrokken?
Zonder duidelijke afspraken bestaat het gevaar dat een zorgvuldig opgesteld document langzaam zijn betekenis verliest.
Vijf vragen die iedere gemeentelijke organisatie moet kunnen beantwoorden
Om vast te stellen of DPIA’s daadwerkelijk bijdragen aan privacy governance, hoeft een gemeente niet direct een nieuw systeem of uitgebreide verantwoordingsstructuur in te richten.
Begin met vijf eenvoudige vragen:
- Eigenaarschap: Wie is verantwoordelijk voor de verwerking en de uitvoering van de noodzakelijke maatregelen?
- Voortgang: Hoe weet het management welke maatregelen nog openstaan?
- Effectiviteit: Hoe wordt gecontroleerd of uitgevoerde maatregelen daadwerkelijk werken?
- Besluitvorming: Waar worden risico’s besproken die niet binnen de bestaande verantwoordelijkheden kunnen worden opgelost?
- Continuïteit: Wie zorgt ervoor dat de DPIA wordt herzien wanneer de verwerking of de risico’s veranderen?
Wanneer deze vragen niet duidelijk kunnen worden beantwoord, ligt daar een concreet verbeterpunt voor de inrichting van privacy governance.
Van aantoonbaar beoordelen naar aantoonbaar beheersen
Een gemeente die een DPIA uitvoert, laat zien dat zij aandacht heeft voor de bescherming van persoonsgegevens.
Maar een zorgvuldig opgesteld rapport is op zichzelf nog geen bewijs dat de geïdentificeerde risico’s daadwerkelijk worden beheerst.
Daarvoor is meer nodig.
Het vraagt om duidelijk eigenaarschap, passende besluitvorming, uitvoering van maatregelen en controle op de werking daarvan.
En bovenal vraagt het om een organisatie waarin privacyrisico’s niet verdwijnen zodra het rapport is afgerond.
De waarde van een DPIA zit uiteindelijk niet in het document dat wordt opgeleverd, maar in de besluiten en verbeteringen die eruit voortkomen.
Dat is het verschil tussen het registreren van privacyrisico’s en het daadwerkelijk organiseren van privacy governance.