HET PRAKTIJKBOEK
Van Privacy Governance naar de gemeentelijke praktijk
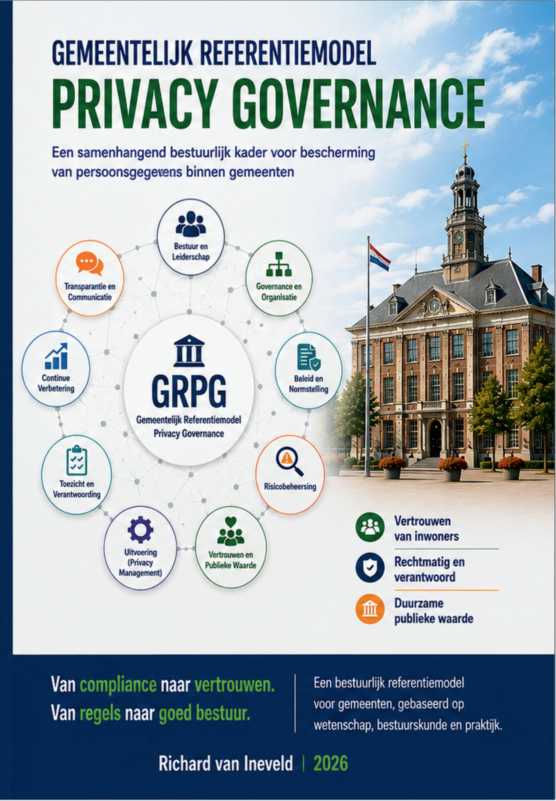
Het Praktijkboek vertaalt het Gemeentelijk Referentiemodel Privacy Governance naar de dagelijkse praktijk van Nederlandse gemeenten.
Het boek laat zien hoe bestuur, management, privacyprofessionals en andere betrokkenen ieder vanuit hun eigen verantwoordelijkheid bijdragen aan samenhangende Privacy Governance.
Geen juridisch handboek, maar een praktijkboek over goed bestuur.
Waarom dit praktijkboek?
Privacy binnen gemeenten wordt nog vaak benaderd vanuit wetgeving, compliance en afzonderlijke instrumenten. Dat heeft veel gebracht, maar geeft bestuur en management niet automatisch antwoord op de vraag of de bescherming van persoonsgegevens als geheel goed is georganiseerd.
Het praktijkboek kiest daarom een bestuurlijk perspectief. Het verbindt de juridische verplichtingen rond gegevensbescherming met vraagstukken over verantwoordelijkheid, sturing, organisatie, toezicht en verantwoording.
Daarmee vormt het boek de praktische uitwerking van het GRPG: niet als blauwdruk voor iedere gemeente, maar als referentiekader om de eigen Privacy Governance te begrijpen, te beoordelen en verder te ontwikkelen.
Niet méér privacyregels, maar beter organiseren hoe verantwoordelijkheid wordt genomen.
Voor wie is het boek?
Bestuur & directie
Burgemeester, portefeuillehouder, gemeentesecretaris en management die verantwoordelijkheid dragen voor de inrichting en werking van Privacy Governance.
Privacyprofessionals
Functionarissen Gegevensbescherming en Privacy Officers die adviseren, ondersteunen, monitoren en toezicht houden en daarbij behoefte hebben aan een bestuurlijk referentiekader.
Organisatie & uitvoering
Managers, projectleiders, CISO’s en andere professionals die privacy in processen, projecten, systemen en dagelijkse besluitvorming moeten laten werken.
Privacy Governance is geen functie. Het is een gezamenlijke bestuurlijke opgave.
Wat biedt het praktijkboek?
Een bestuurlijk perspectief
Privacy wordt benaderd als onderdeel van goed bestuur en niet uitsluitend als juridische compliance-opgave.
Een samenhangend model
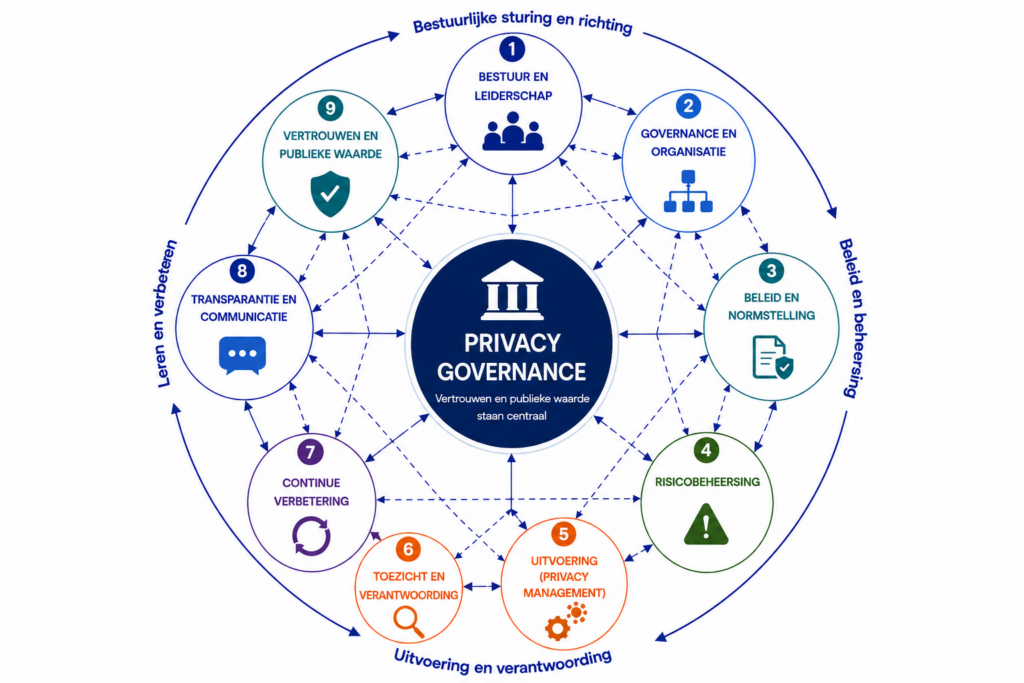
De negen bouwstenen laten zien hoe bestuur, organisatie, uitvoering, toezicht en verbetering met elkaar samenhangen.
Praktische handvatten
Het boek helpt gemeenten om de eigen inrichting te beoordelen en het gesprek over verantwoordelijkheden, sturing en verbetering te voeren.
Een gemeenschappelijke taal
Bestuurders, management en privacyprofessionals krijgen een gedeeld begrippenkader om Privacy Governance bespreekbaar te maken.
Van model naar gesprek. Van gesprek naar bestuurbare Privacy Governance.
Het GRPG als rode draad
De negen bouwstenen van het Gemeentelijk Referentiemodel Privacy Governance vormen de rode draad door het praktijkboek. Ze maken zichtbaar welke onderdelen nodig zijn om de bescherming van persoonsgegevens bestuurlijk te organiseren en hoe deze onderdelen elkaar beïnvloeden.
Het boek verdiept iedere bouwsteen vanuit de gemeentelijke praktijk. Daarbij gaat het niet alleen om wat een gemeente moet organiseren, maar vooral om de vragen die bestuur, management en professionals zichzelf moeten stellen om te kunnen beoordelen of Privacy Governance daadwerkelijk werkt.
De bouwstenen moeten daarbij niet afzonderlijk worden bekeken. Juist de samenhang tussen sturing, organisatie, beleid, risicobeheersing, uitvoering, toezicht, verbetering en transparantie bepaalt uiteindelijk de kwaliteit van Privacy Governance.
De negen bouwstenen geven structuur. Het praktijkboek helpt om er bestuurlijk mee te werken.
Het praktijkboek bestellen
Het praktijkboek is beschikbaar als fysiek boek en biedt bestuurders, management en privacyprofessionals een praktisch kader om Privacy Governance binnen de gemeentelijke organisatie verder te ontwikkelen.
Gemeentelijk Referentiemodel Privacy Governance
Richard van Ineveld · 2026